量子计算机能破解比特币吗?先看公钥有没有上链
现在的量子计算机还破解不了比特币。能从公钥倒推出私钥的那种量子计算机还没有造出来,比特币改进提案 BIP-360 也承认,它将来什么时候能用、到底能不能造出来,都还不清楚。
真到了那一天,先受影响的也不是全部比特币,而是公钥已经留在链上的那一部分:早期的 P2PK 输出、被重复使用过的地址、以 bc1p 开头的 Taproot 地址。其余常见地址要等脚本把公钥亮出来,一般是花币的时候,才会进入这个范围。普通持币人眼下能做的,主要是别重复使用收款地址。
比特币签名用的 ECDSA 和 Schnorr 怕的是 Shor 算法
比特币里会被量子计算冲击的密码学分两类,受影响的程度差得很远。比特币开发者资讯站 Bitcoin Optech 的「Quantum resistance」专题把两类分开列出:
| 部件 | 在比特币里做什么 | 对应的量子算法 | 理想化量子计算机下的后果 |
|---|---|---|---|
| ECDSA 签名、Schnorr 签名 | 证明你有权花这笔币 | Shor 算法 | ECDSA 的安全性被完全消除;Schnorr 用的公钥和 ECDSA 基本相同,同样受影响 |
| SHA256、SHA256d、RIPEMD160 | 工作量证明,标识区块、脚本和交易,HTLC 的哈希锁 | Grover 算法 | 安全强度降到原来的平方根,比如 256 位降到 128 位;换成位数翻倍的算法(如 SHA512)可以补回 |
签名这一类才是要害。BIP-360 把它列为量子计算机对比特币的主要威胁:Shor 算法解离散对数问题比传统方法快出指数级,于是能从公钥推出私钥,提案把这个过程叫作量子密钥恢复。拿到私钥,就能签名把币转走。
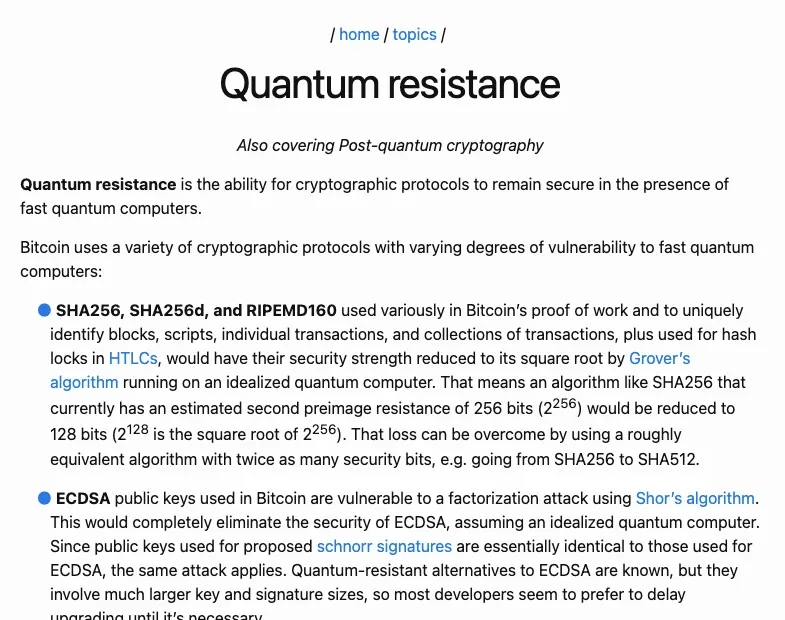
攻击能力很可能不是一夜之间从零跳到满格,而是随着量子计算机的规模和可靠性逐步提高,依次经过计算上不可行、理论上可能但不现实、极其昂贵、非常昂贵、可以实际操作几个阶段。只要进展按这个顺序走、而且能被公开追踪,比特币大概可以继续用现在这套占空间很小的密码学,等到快有必要时再换成后量子密码。抗量子的签名方案已经有了,只是密钥和签名都大得多,多数开发者似乎因此倾向于先不换。
哪些比特币地址的公钥已经留在链上
量子攻击按公钥暴露多久分成两种:
- 长暴露攻击:针对已经公开在链上的数据,比如暴露的公钥、已花费输出的脚本。只要币还留在这个输出里,攻击者就有用不完的时间去恢复私钥,所以它很可能是最早能实施的量子攻击。
- 短暴露攻击:在交易还没确认、待在内存池里的那一小段时间内完成,要求更快的量子计算机。大多数比特币交易在花费时都得亮出公钥,所以靠钱包使用习惯防不住这一种,完整防护可能要靠后量子签名。
普通持币人能管住的是长暴露。各种输出类型的情况如下,看地址开头就能对上:
| 输出类型 | 地址开头 | 是否怕长暴露攻击 |
|---|---|---|
| P2PK | 不固定 | 是 |
| P2MS(裸多签) | 不固定 | 是 |
| P2PKH | 1 | 否* |
| P2SH | 3 | 否* |
| P2WPKH、P2WSH | bc1q | 否* |
| P2TR(Taproot) | bc1p | 是 |
带 * 的几种,只要脚本把公钥亮出来,随时会变得脆弱。被列为根本上脆弱的有三类:P2PK 输出(举的例子是中本聪的币和早期用 CPU 挖出来的币)、被重复使用的输出、bc1p 开头的 Taproot 输出。
拿最常见的情况对一下:你的 bc1q 地址只收过币、从没往外转过,公钥就还没上链;同一个地址收了好几次、中间又花过一次,剩下没花的那些币背后的公钥已经公开了,这就是重复使用带来的长暴露。
BIP-360 和 BIP-361 两份抗量子提案都还是草案
比特币协议层面的应对目前停留在提案阶段,下表两份都没有被激活:
| 提案 | 标题 | 状态与类型 | 编号分配日期 |
|---|---|---|---|
| BIP-360 | Pay-to-Merkle-Root(P2MR) | Draft;Specification;共识层软分叉 | 2024-12-18 |
| BIP-361 | Post Quantum Migration and Legacy Signature Sunset | Draft;Informational;共识层软分叉 | 2026-02-11 |
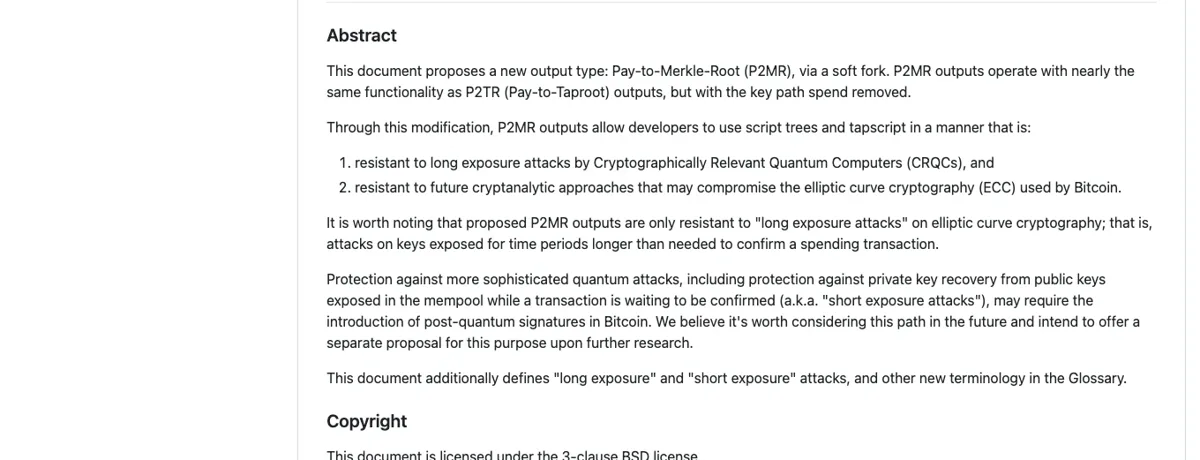
BIP-360 想通过软分叉加一种新输出类型 P2MR,地址以 bc1z 开头。它的功能和 Taproot 几乎一样,只是去掉了会暴露公钥的密钥路径花费。这样它只能挡住长暴露攻击;短暴露攻击要防,可能还得在比特币里引入后量子签名,作者打算另提一份提案。这份提案改过两次名:最早叫 P2QRH,2025 年 9 月改成 P2TSH,2026 年 2 月才改成现在的 P2MR,旧资料里的 P2QRH 说的是它的早期版本。
BIP-361 设想在某种后量子输出类型落地之后,预先公布旧签名的退出时间表:A 阶段不再允许把币转进对量子攻击脆弱的地址,B 阶段收紧 ECDSA 和 Schnorr 签名的花费验证。它和前一份一样是草案,时间表要从它被激活那天才开始算。
比特币之外,通用的后量子标准已经有了。NIST 在 2024 年 8 月 13 日发布了三项:FIPS 203(ML-KEM,用于一般加密)、FIPS 204(ML-DSA,数字签名的主要标准)、FIPS 205(SLH-DSA,也是签名,作为 ML-DSA 出问题时的备用方案)。比特币会不会采用其中某一种、怎么采用,开发者还在讨论。
普通持币人现在能做的是每次收款换一个新地址
防长暴露攻击不依赖后量子签名是否启用,前提是别通过重复使用公钥或其他不安全的做法把公钥暴露出去;重复使用地址会加大这类风险。落到操作上:
- 每次收款都用钱包新生成的地址,别把同一个地址长期挂在个人主页、群公告里反复收款。
- 手里的币在 bc1p 开头的地址上,知道它属于长暴露那一类就够了。这份风险要等能实用的量子计算机出现才会落到实处。
扩展公钥(xpub)和钱包描述符同样会暴露对量子攻击脆弱的公钥信息,别随手发给别人,也别贴在公开场合。
地址重用说的是链上地址。交易所账户和自己掌管私钥的钱包有什么不同,见 交易所钱包和链上钱包的区别:冷热钱包怎么选。转账前核对地址格式,可以用站内的 加密地址格式校验,它只看格式对不对,收款地址是不是你要付的那一个,还得自己逐字对。
量子攻击对比特币签名的冲击远大于对挖矿哈希的冲击
中本聪的比特币会被量子计算机偷走吗?
P2PK 输出把公钥直接写在链上,面对长暴露攻击根本上脆弱,中本聪的币和早期 CPU 挖出的币就是这类输出的例子。真要被转走,前提是有人造出能跑 Shor 算法的量子计算机。
量子计算机会让比特币挖矿失效吗?
挖矿的工作量证明用的是 SHA256 这类哈希,它归在 Grover 算法那一类:安全强度会打折扣,换成位数翻倍的算法就能补回。签名那边则是被 Shor 算法完全攻破。
bc1q 开头的地址收的币会被量子攻击吗?
bc1q 地址对应 P2WPKH 和 P2WSH,平时不怕长暴露攻击,但脚本一旦亮出公钥,随时会变得脆弱。只收不花的地址,公钥还没上链;同一个地址收过又花过,里面剩下的币就属于暴露的那一类。